AI 原生系列 · ANDON · 智能体化 PR 审查与 CI/CD · 第 4 集,共 5 集
自动合并 envelope:爆炸半径是一份路径清单
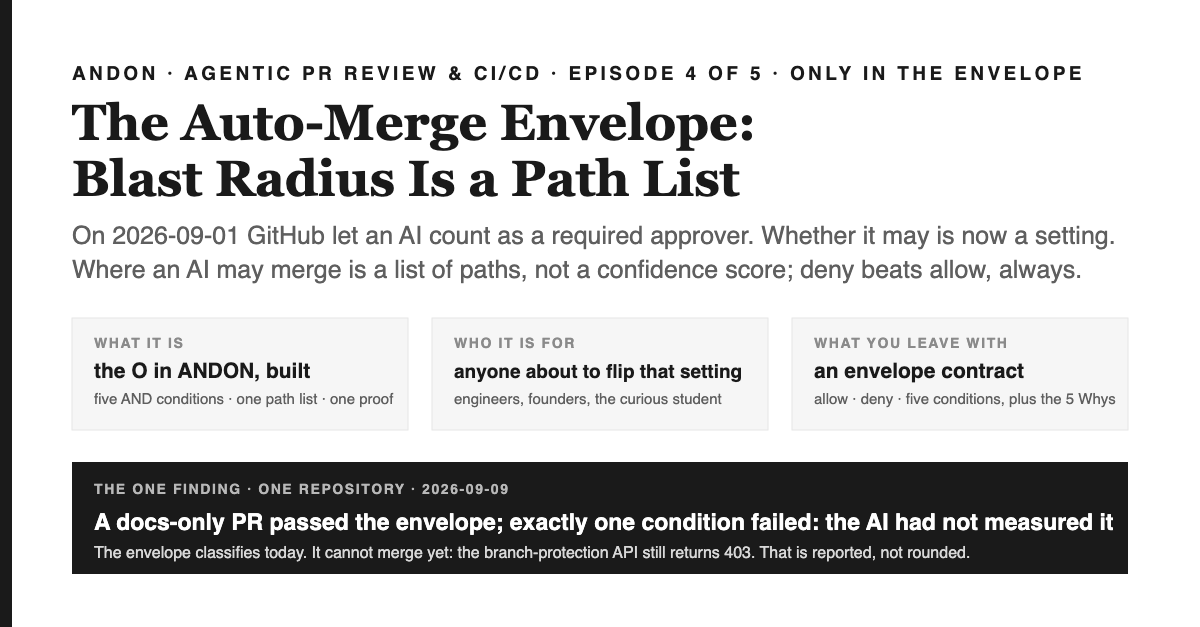
智能体化 PR 审查与 CI/CD 第 4 集。2026 年 9 月 1 日,GitHub 上线了一项设置:Copilot 的批准从此可以计入仓库的必需批准数。该设置默认关闭,由此引发的争论集中在——这个 AI 是否够格来批准。但这问错了问题。真正的问题是:批准的是什么?本集对应 ANDON 中的 O,即「只在 envelope 之内」。我们要搭建的自动合并 envelope,是一份路径清单,而非一个置信度分数,其中五个条件必须同时成立;本集还记录了这样一天:一个真实的 PR 通过了 envelope 判定、恰好在一项条件上失败,而且无论如何都无法合并——因为分支保护 API 返回了 403。
一分钟速览——读完你能带走什么
这是什么。《ANDON》第 4 集,ANDON,五集系列讲智能体化 PR 审查与 CI/CD。本集讲的是那条规则——only inside the envelope,作为一个auto-merge envelope落地到真实仓库中:一份允许路径与禁止路径的清单、机器人在批准并合并之前必须同时满足的五个条件、两道分别检查改动是谁写的与改动有多大的闸门,以及唯一仍缺失的那一环的诚实现状。
为什么重要。 对工程师而言:合并按钮已经易主。某家供应商的 AI 现在可以批准 PR,同一家供应商的智能体会替你处理评审反馈和失败的检查,唯一剩下的设计决策只是一个开关:具体允许它在哪里生效。对创始人而言:Stripe 每周合并上千个由智能体产出、经人工评审的 PR;如今真正的窄管道是合并队列,不是评审者。对学生而言:这系列里最古老的那个想法——把限制写下来——被套用到了最新的这颗按钮上。
读完之后你能做什么。 把 envelope 写成数据里的一份路径清单,拒绝优先于允许。让自动合并成为五项检查的合取,并列出每一个未满足的条件,而不是只报告第一个。在提交信息的 trailer 里拒绝机器人签署。并且如实汇报你的分支保护状态——因为一个只会分类的 envelope,还不是一个能合并的 envelope。
ANDON — 系列脉络
- A · 评估——PR 洪水是量出来的,不是凭感觉 第 1 集
- N·永不沉默——给仓库装上 Jidoka 第 2 集
- D · Data, not prose——不会漂移的规则 第 3 集
- O · Only in the envelope——爆炸半径是一份路径清单 本集
- N · 负向测试 —— 闸门必须先报红,才能上线 第 5 集
本集讲什么,以及为什么 auto-merge envelope 排在第四位
第 1 至 3 集搭建了负责决策的各个部件:没有主观意见的机器闸门、用来说明某道闸门「无法运行」的第三种状态,以及其余一切都从其渲染而来的规则文件。本集讲的是这些部件如今能够自主执行的唯一一个动作——合并。它排在第四位,是因为这个动作只有在前三条规则都成立之后才是安全的;给一个只有两种状态、规则还写在大白话里的闸门画一个 envelope,那画出来的只是个漏洞。
在本集把按钮移动之前的三十天。2026-09-01,GitHub 宣布 Copilot 的代码评审批准可以计入必需批准规则,默认关闭,可按企业、组织或仓库配置,在有新的推送时会像人类的批准一样被撤销,其中有一句话很关键:"An approval assessment alone does not count toward merge requirements."(中译:仅有一次评估性批准,并不能计入合并所需的条件。) [1] 三天后,每周发布说明描述了下一步:"Agent Merge is now in public preview and gets your pull request ready to merge by resolving review feedback, failed checks, and merge conflicts."(中译:Agent Merge 现已进入公开预览,它会通过解决评审反馈、失败的检查和合并冲突,让你的拉取请求准备就绪以便合并。) [2] Stripe 早在二月就已经报告过,"Over a thousand pull requests merged each week at Stripe are completely minion-produced, and while they're human-reviewed, they contain no human-written code."(中译:Stripe 每周合并的拉取请求中,有超过一千个完全由 minion 生成——它们经过人工审查,但不包含任何人写的代码。) [3] 而 2026 年的合并队列报告发现,AI 辅助的 PR(在其样本中占私有合并的 14.4%)"broke main half as often, even after controlling for PR size and repository."(中译:即便控制了 PR 大小和仓库变量,其导致主干损坏的概率也只有一半。) [4]
所以,「AI 还不够格来合并代码」这个说法正在被证据击败,而「AI 已经够格了」这个说法本身就问错了方向。够不够格,是一个置信度分数;而置信度分数并不会告诉你,当它判断错了的时候会发生什么。爆炸半径才会告诉你。本集的规则是:机器人可以在哪里合并,是一份路径清单,而这份清单本身就是设计.
三十年的版本:先测试合并结果,再把门锁上
安全自动合并的技术谱系,其实是一部不断收窄「合并」含义的历史。2013 年,Rust 项目的机器人 bors 让「合并后的结果」本身成为被测试的对象,2015 年的一份描述这样写道:"Homu will take the pull request, merge it with master into a new branch, and submit that branch to a testing backend."(中译:Homu 会取出拉取请求,把它与 master 合并进一个新分支,再把这个分支提交给测试后端。) [5] 一个绿色的 PR 不等于一个绿色的 main,而 bors 是第一个被广泛效仿地承认这一点的系统。2023 年 7 月,GitHub 正式发布了合并队列功能,将其目标描述为"ensuring the branch is never broken by incompatible changes."(中译:确保分支永远不会被不兼容的变更破坏。) [6] Chromium 的提交队列加入了一条几乎所有大型项目最终都会有的重试规则,其文档写得异常坦率:"If the retry succeeds, then the failure is ignored."(中译:如果重试成功,那么此前的失败就会被忽略。) [7] 到了 2026 年 7 月,「评审者已不再是瓶颈」这个观察,有了一个名字:"The constraint didn't disappear. It moved downstream, to the narrowest pipe in the system: the serialized path between 'approved' and 'on main.'"(中译:约束并没有消失,它只是转移到了下游,转移到系统中最窄的那根管道——「已批准」与「已上主干」之间那条串行路径。) [8]
还有两条线索对这份 envelope 同样重要。Linux 内核对编码助手的规定,是目前最清晰的一句话,划清了机器产出与人类责任之间的界线:"AI agents MUST NOT add Signed-off-by tags. Only humans can legally certify the Developer Certificate of Origin (DCO)."(中译:AI 智能体不得添加 Signed-off-by 标签。只有人类才能在法律上认证《开发者原创声明》(DCO)。) [9] 内核要求的是与「assisted-by」尾注同等级别的声明;Apache 软件基金会给它起的名字,则是提交信息里的一个 generated-by 标记 [10]。而 2026 年对两千大热门仓库中 AI 政策的普查发现,83.3% 允许使用 AI,48.8% 要求披露,14.9% 明令禁止 [11]。这份普查记录的是「谁可以写」,却没有记录「机器人可以落在哪里」,而这正是本集要回答的问题。
第一集里那幅厨房的画面,早就给这件事起好了名字:冷盘台。沙拉、酱汁、小食——副厨尝一口,觉得没问题就直接出餐,不用叫主厨,因为就算错了,代价也不过是一道菜。热灶台从来不是这么运作的。不管副厨手艺多好,只要是离开烤架的东西,没有主厨点头就绝不能出去,因为那里出错的代价是整个晚上。envelope 就是那张写在墙上、规定冷盘台能出什么菜的清单——它不靠副厨的自信心,而是明明白白挂在墙上。
| 厨房 | 仓库 |
|---|---|
| 冷菜站的清单:哪些菜可以不经主厨过目就出餐 | 允许清单:文档、计划、测试、案例数据、Markdown 与规范文件 |
| 凡是碰过烤架的,哪怕只是配个装饰菜叶,都要过主厨 | 拒绝清单,且拒绝优先:workflows、脚本、应用代码、迁移脚本、agent 指南 |
| 副厨必须已经尝过、确认没问题,且对主厨没有任何要问的 | 条件 3 到 5:AI 审查确实已经跑过且结论为 merge,零条被引用的问题,零条仅限人类处理的事项 |
| 当天这一批检查已经收工;菜都备好了,但谁都不能把它们端出去 | 在当前套餐下,分支保护返回 403:envelope 只能分类,合并这一步从未真正跑过 |
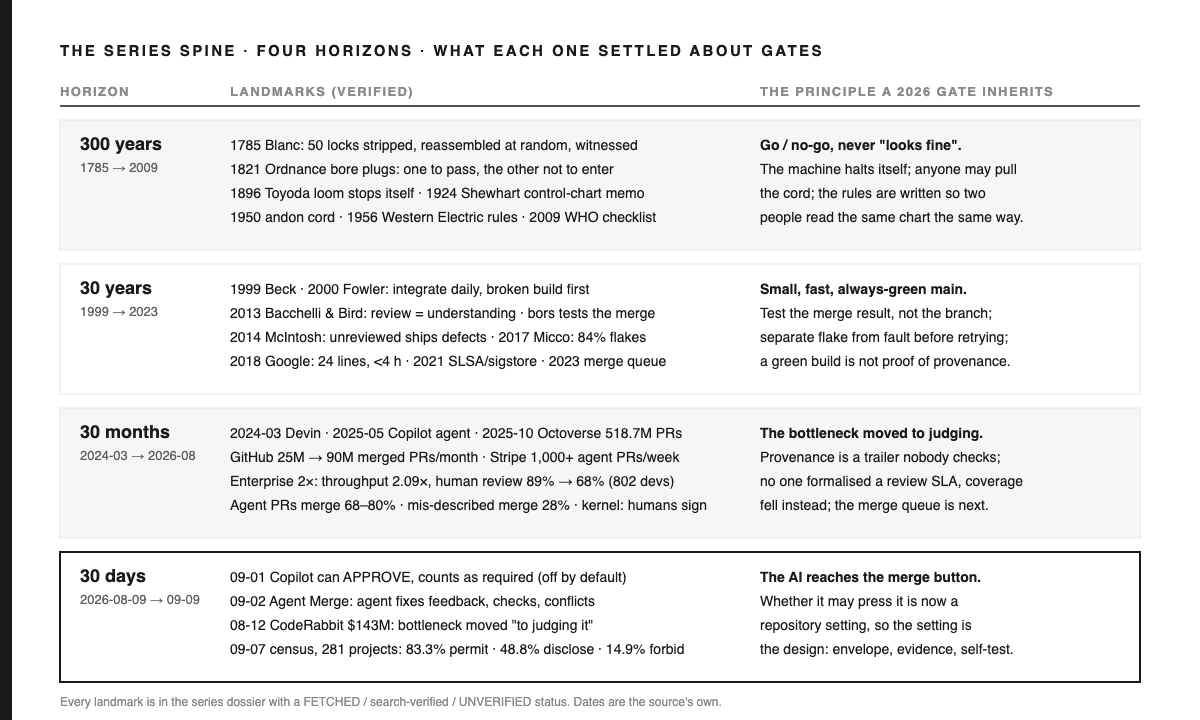
本集构建的内容:五个条件、两道闸门,以及那扇门的真实状态
一、envelope 是数据,拒绝优先
这个 envelope 存在与第三集相同的规则文件里,用它自己的键:一份允许路径前缀清单、一份允许后缀清单,以及一份拒绝前缀清单。允许的:文档目录和计划目录、案例库及其接收文件夹、agent 配置目录、covenant 目录、后端和前端的测试树,以及任何以 Markdown 或测试规范后缀结尾的文件。拒绝的:整个 GitHub 配置树(包括 workflows)、脚本目录、Makefile、后端应用与迁移目录树、依赖清单文件、前端源码、评测运行器,以及那两份 agent 指南。检查逻辑就是一个函数:只要命中任何一条拒绝前缀,这个文件就算「在 envelope 之外」;否则,只要命中允许前缀或允许后缀,就算「在 envelope 之内」;再否则就是「之外」。拒绝规则先判定,不需要模型介入。一个 PR 里只要有一个文件在外面,整个 PR 就算在外面。
拒绝清单为什么和允许清单一样长,脚本目录为什么也在拒绝清单里,这正是这个系列想说的重点:这些闸门本身,就是这个仓库里波及范围最大的代码。改动一道闸门,就是在改动未来所有 PR 被允许做的事。除了人类,谁都不能提交这种改动。
二、五个条件,同时成立,每一项失败都要列出来
一个 PR 要被判为 Tier-1(意味着机器人可以批准它并开启自动合并),必须同时满足五个条件:所有改动文件都在 envelope 之内;所有机器闸门都是绿色;AI 审查确实已经跑过,且结论是「merge」;简报里在 block 或 warn 级别上零条发现;以及“仅限人类”问题清单为空——简报要打印模型给出的“清单为空”的理由,或者说明模型没有给出理由。分类器不会在第一个不满足的条件那里就停下,而是把所有不满足的条件全部返回,简报会在「未满足的条件」这个标题下把它们全部列出来。这是个很小的设计决定,却有很大的效果:一个 PR 作者读到「不在 envelope 内,而且 AI 审查未评估,还有一道闸门是红的」,可以一次性修好三件事;而读到「不在 envelope 内」的作者只能修好一件事,还得再折腾两回。
当五个条件全部满足时,这条 workflow 会以自己的身份批准这个 PR,并附上一条评论,说明这是代表代码所有者对一次低风险改动做出的批准,然后开启自动合并,等必需的检查全部变绿后 PR 就会落地。当其中任何一步失败时,失败的文字会写进简报里:可能是仓库设置必须允许 workflow 批准,也可能是自动合并所需的套餐与保护前提尚未满足。无论这个机器人的审查做得多好,它都绝不会批准 envelope 之外的任何东西。前作那篇文章给出的理由依然成立:一旦某个 AI 审查者的批准本身成为合并条件,人们就会开始想办法去优化利用它 [12].
三、envelope 依赖的两道闸门:谁写的,以及有多大
在这个 envelope 之下,还压着两道来自“洪水规范”的闸门。溯源闸门分三部分。任何在 trailer 里带有 agent 标记的提交,也必须带有可追踪标记——一个 session 链接,或者一行 assisted-by 说明——这样才能重新找到这段 agent 的工作痕迹。任何提交由 agent 辅助完成的 PR,其正文里必须带有一段验证说明,并粘贴相应证据;按第二集的规则,一个没有正文的 push 事件算作「未评估」,而不是直接判定为失败。而且任何提交都不能以机器人的名义签署(sign-off)——这是把 kernel 那条规则机械化落地的结果:sign-off 是人类的法律行为,一条带有机器人地址的 trailer,就是红灯。
体量闸门读取的是第三集那份阈值文件:有效代码行数达到 400 行发出警告,达到 3,000 行或 60 个文件就直接拦截,而对 agent 辅助的 PR,拦截线提前到 1,500 行。给 agent 定更低的门槛,并不是在评判 agent 本身,而是在评判审查者:三十个月的记录显示,那些没能合并的 agent PR 往往就是体量偏大的那些 [13],而让一个人去审查 1,500 行由 agent 写出来的代码,等于是在要求他做 2006 年那份审查数据(其窗口是 200 到 400 行)明确指出做不好的那件事 [14].
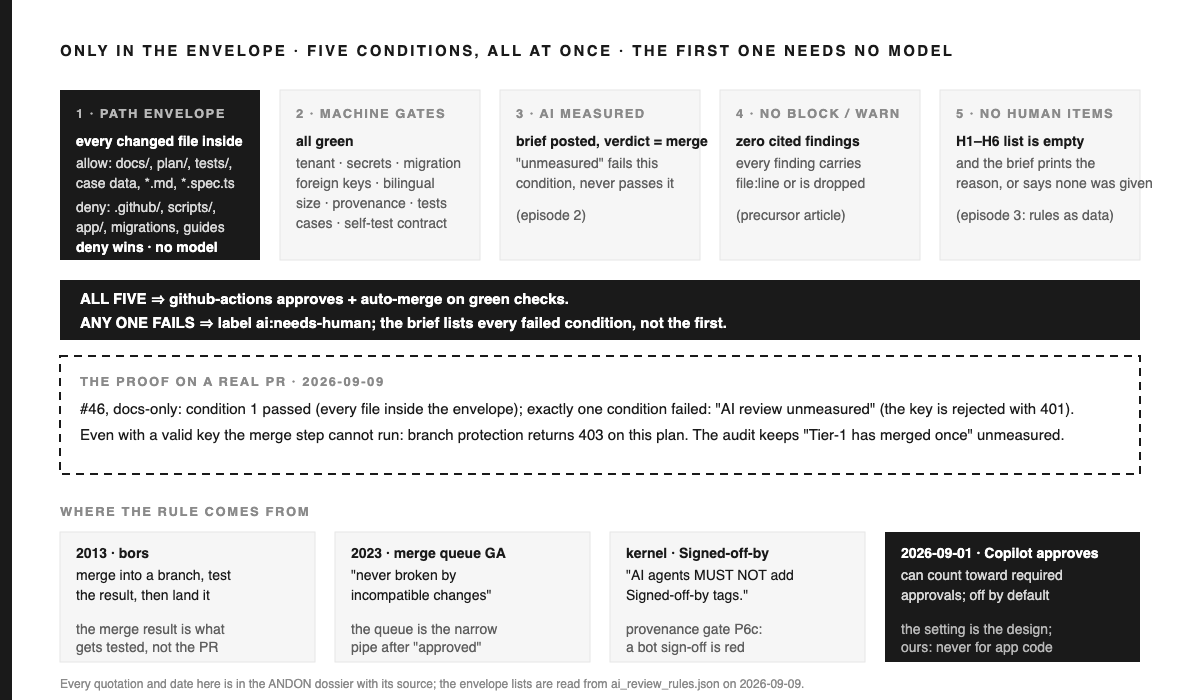
实证,以及那扇依然关着的门
2026 年 9 月 9 日,这个 envelope 在它本该适用的那一类 PR 上接受了检验:一次纯文档改动,即 builder-loop 决策记录:五个 Markdown 文件,两个在 docs 目录下,加上那对 README 文件和更新日志,每一个都凭前缀或后缀落在 envelope 之内。那个 PR 的简报报告了分级结果,恰好有一个条件未满足:「AI 审查未评估」。路径层面的 envelope 判定通过了;各道闸门都是绿色;AI 之所以没跑,是因为仓库的密钥仍然被 401 拒绝。这是一个正确的结果,也是第一个实际证据,证明条件 1 在真实的 diff 上确实有效,而且分类器报告的是剩下那一个具体的失败原因,而不是一句笼统的「需要人工」。
这个发现里坦诚的另一半,是如果密钥有效的话本该发生的事。什么都没发生。这个仓库处于私有状态,所用的套餐下,分支保护接口返回 403,附带这样的文字:「Upgrade to GitHub Pro or make this repository public」;自动合并设置读回来是 false;因此批准并合并这一步从未真正执行过。写这篇文章的当天,这个仓库所用的令牌(token)读回来的套餐并不是 Pro,而这个系列不会因为一个账单页面发生了变化,就说某一步「已经生效」。第二集里的循环审计表上有一项标准是「Tier-1 已在 envelope 内成功合并过一次」,它和「AI 审查已完成对某个 PR 的评估」这一项一样,都被保持在「未评估」状态。这两项都只会在有证据之后才会变绿,绝不提前。那个负责施加分支保护的脚本,在失败时会默认关闭,并附上升级链接;所以等到这个套餐真正到位那一天,只需要一条命令,就能把这扇门装上。
五个为什么:为什么 envelope 是路径清单,而不是置信度分数
| # | 为什么? | 因为 | 证据 |
|---|---|---|---|
| 1 | 为什么不能让一个足够自信的 AI 审查去合并任何东西? | 因为置信度描述的是这次审查有多大可能是对的,而合并决策需要知道的是——它错了会发生什么;这是两个不同的量。 | GitHub 自己定的规则:"An approval assessment alone does not count toward merge requirements."(中译:仅凭一次审查评估,不能算作满足合并要求。)[1] |
| 2 | 为什么“它错了会发生什么”是路径的属性? | 因为在一个仓库里,一次错误合并的代价,是由这次改动能触及的范围决定的:一页文档写错了,代价是一次更正;一次迁移写错了,代价是数据;一个闸门写错了,代价是往后所有的 PR。 | 拒绝清单里包含了闸门本身;改动一个闸门,就是改变了此后所有 PR 被允许做的事 |
| 3 | 为什么拒绝必须优先于允许? | 因为一个 PR 是一个整体,要么整体落地;热灶台上只要有一样东西,整盘菜就成了热灶台的菜,而先判断拒绝清单,意味着允许清单可以定得宽松,却不会因此变得危险。 | envelope 的判定逻辑会先检查拒绝前缀,再检查允许前缀和后缀 |
| 4 | 为什么需要五个条件,而不是只靠 envelope 本身? | 因为 envelope 框定的是一次错误合并的代价;另外四个条件框定的是它发生的概率。bors 教会我们的是:一个绿色的 PR 不等于一个绿色的 main;第二集教会我们的是:“跑不了”不等于“没发现问题”。 | [5, 6];条件 3 因“未评估”而不通过 |
| 5 | 为什么要如实报告那个 403,而不是等门打开了再发表? | 因为一个从不虚报的系列,不能在自己举的例子上打折扣;envelope 的分类是证据,合并这一步还不是,而 Shewhart 所说的“在限度之内”,同样适用于结论,不只适用于零件 [15]. | 循环审计表里 P6 这一行的状态是 UNMEASURED;档案记录了当天的 403 和那个为 false 的自动合并标志 |
根本原因:合并按钮的安全性,是它所能触及范围的函数;而它所能触及的范围,是一份你可以读、可以比对、可以拒绝的清单——概率做不到这一点。
三十分钟搭出来:envelope 的约定
三十分钟是留给照抄这份约定的读者的预算,不是我实测出来的耗时。envelope 和分类器花了一个下午;溯源闸门花了一个上午;而验证用的 PR 本来就已经存在。
| 要素 | 规范 |
|---|---|
| Envelope | 在规则文件中:allow_prefixes, allow_suffixes, deny_prefixes。deny 优先判定。gates、workflows、应用代码、migrations、依赖清单与 agent 指南均在 deny 之列。只要有一个文件在范围外 ⇒ 该 PR 即在范围外。 |
| 五个条件 | 在 envelope 之内 ∧ 每个机器 gate 均为绿色 ∧ AI 审查确实已经跑过且结论为「merge」∧ 零条 block/warn 级发现 ∧ 零条仅限人类处理的事项,brief 会打印模型给出的「清单为空」的理由,若未给出理由则如实注明。分类器会返回所有未满足的条件。 |
| 执行动作 | 五个条件全部满足 ⇒ workflow 身份账号会附上说明该规则的评论并批准,随后开启 auto-merge。该动作本身若执行失败,会连同其所需的设置项或方案信息一并写入 brief。 |
| 溯源闸门 | 存在 agent 标记 ⇒ 必须附带 trace 标记;agent 协助完成的 PR ⇒ 正文中必须有验证部分(无正文 ⇒ 判为 unmeasured);机器人署名(sign-off)⇒ 判红。 |
| 规模闸门 | 取自阈值文件:400 行预警,3,000 行或 60 个文件即拦截,AI 协助完成的 PR 在 1,500 行即拦截;有效行数不计入生成文件。 |
| 闸门当前状态 | 分支保护与 auto-merge 的状态均从 API 读取,并在审计记录中如实呈报;保护脚本在方案未生效前默认失败关闭,并附带升级链接。 |
| 刻意留白之处 | 没有置信度阈值;没有「AI 可在 N 名评审人陪同下批准应用代码」这种规则;没有绕行清单。每一项都可能让热灶台上的菜不经主厨之手就出锅。 |
# The envelope is one function; deny first, no model.
def in_envelope(path, env):
    if any(path.startswith(d) for d in env["deny_prefixes"]):  return False
    return any(path.startswith(a) for a in env["allow_prefixes"]) or \
           any(path.endswith(s)   for s in env["allow_suffixes"])

# Tier-1 is a conjunction; every failed condition is returned, not the first.
def classify_tier(brief, env):
    reasons = []
    if any(not in_envelope(f, env) for f in brief.files): reasons.append("outside the envelope")
    if any(not g.ok for g in brief.gates):                 reasons.append("a machine gate is red")
    if not brief.measured:                                 reasons.append("AI review unmeasured")
    else:
        if brief.review.needs_human:                       reasons.append("human-only items present")
        if brief.review.hot_findings:                      reasons.append("block/warn findings present")
        if brief.review.verdict != "merge":                reasons.append("AI verdict is not merge")
    return ("auto" if not reasons else "human"), reasons
同一个故事,五种读法
| 读者 | 唯一的决定 | 唯一的行动 |
|---|---|---|
| 学生 | 「足够好」和「足够安全」是两个不同的问题。 | 把你依赖的任何一个自动化动作拿出来,写下它被允许作用的范围,列成清单。 |
| 工程师 | 先拒绝,再允许;五个条件;所有未满足项全部列出。 | 把这份 envelope 加进你的规则文件,让你的 bot 在读取模型判断之前,先读取这份 envelope。 |
| 创始人 | 现在的瓶颈是合并队列,不是审查者。 | 本周就决定:哪些目录允许 bot 在无人干预下落地,并在每一条旁边写下理由。 |
| 高管 | 设置本身就是设计。 | 问问:在你的组织里谁能切换 AI 审批这项设置,切换之后又有哪份路径清单在约束它。 |
| 投资人 | 一个愿意汇报自己遇到 403 的团队,才会如实汇报数字。 | 让团队给你看一个他们的 auto-merge 被拒绝的 PR,以及被拒绝的原因。 |
范式、反面范式,与第一性原理
站住脚的范式。 Envelope 以数据形式存在,且拒绝优先。多个条件的合取,且全部返回。由 workflow 身份完成批准,并附上点名规则的评论。溯源以三项机械检查完成。规模限制来自一份注明依据的文件。门的状态从 API 读取,在它真正打开一次之前,一律汇报为「未评估」。
被取代的反面范式。 “AI 只要够自信就可以批准。” 一遇到第一个未满足条件就停下的 bot。没人检查的 agent trailer。带着 bot 地址的签署(sign-off)。一份声称 auto-merge 已经生效、理由却只是套餐已购买的发布说明。
机制,命名之。 Envelope 限定的是一次错误合并的代价上限,另外四个条件限定的是它发生的概率;两者相乘才是真正的风险,而仓库能直接掌控的只有第一个因子,所以它才被写成一份路径清单。
第一性原理,一句话说完。 让机器在犯错代价低、容易撤销的地方行动,而「代价低」要写成一份路径清单,而不是一种感觉。
现实任务
第 4 集曾承诺:到第 4 集时,这份 envelope 会在一个真实的纯文档 PR 上完成测试,且分支保护的状态会被如实汇报。两件事都已做到:这个纯文档 PR 通过了 envelope,却在一项条件上未达标,而门禁的状态是 403。到第 5 集,仓库里的每一道闸门都将被自证——证明它能靠自身的自测(self-test)变红;前一篇文章里的负向测试 PR,要么已经产出审查者的第一条实测发现,要么仍在等待那把密钥,文章会说明究竟是哪一种。
接下来读什么
第4集,出自ANDON · 智能体化 PR 审查与 CI/CD。每个数字都在出现的地方标明了范围;厨房只是一个类比模型,不是一次测量。envelope、分类器、两道闸门以及那个403,都存在于一个私有仓库中;它们的结构已在合约中复现,因此不依赖对该仓库的访问权限。本集引用的四视野档案,记录在作品集的 plans 目录下。
参考文献
- GitHub 更新日志,Copilot code review can now approve pull requests, 2026-09-01. github.blog
- GitHub 更新日志,2026-08-31 周报,发布于 2026-09-04。github.blog
- Stripe,Minions, 2026-02-09. stripe.dev
- Mergify,State of Merge Queues 2026, 2026-07-27. mergify.com
- Wilson,Rust infrastructure can be your infrastructure, 2015-03-17. huonw.github.io
- GitHub,Pull request merge queue is now generally available, 2023-07-12. github.blog
- Chromium,Commit Queue 文档。 chromium.googlesource.com
- Pan, The Merge Queue Is the New Bottleneck, 2026-07-02. tianpan.co
- Linux 内核文档, Using AI coding assistants. docs.kernel.org
- Apache Software Foundation, Generative Tooling Guidance. apache.org
- Hora, Robbes, Zacchiroli, "We Permit the Use of AI, but […]",arXiv:2609.07542,2026-09-07。 arxiv.org
- Paul Jialiang Wu, AI PR Review That Cannot Lie, 2026-09-08. futuremake.io
- Ehsani 等, Where Do AI Coding Agents Fail?,arXiv:2601.15195,2026-01-21。 arxiv.org
- SmartBear, 《Best Practices for Peer Code Review》(Cisco 研究,2006)。 smartbear.com(供应商来源;Rigby 与 Bird 曾指出其利益关联)
- Shewhart, 《Economic Control of Quality of Manufactured Product》,Van Nostrand,1931(archive.org 扫描版)。 archive.org