Serie AI-Native · ANDON · Revisión Agéntica de PR y CI/CD · Episodio 4 de 5
El Envelope de Fusión Automática: El Radio de Impacto Es una Lista de Rutas
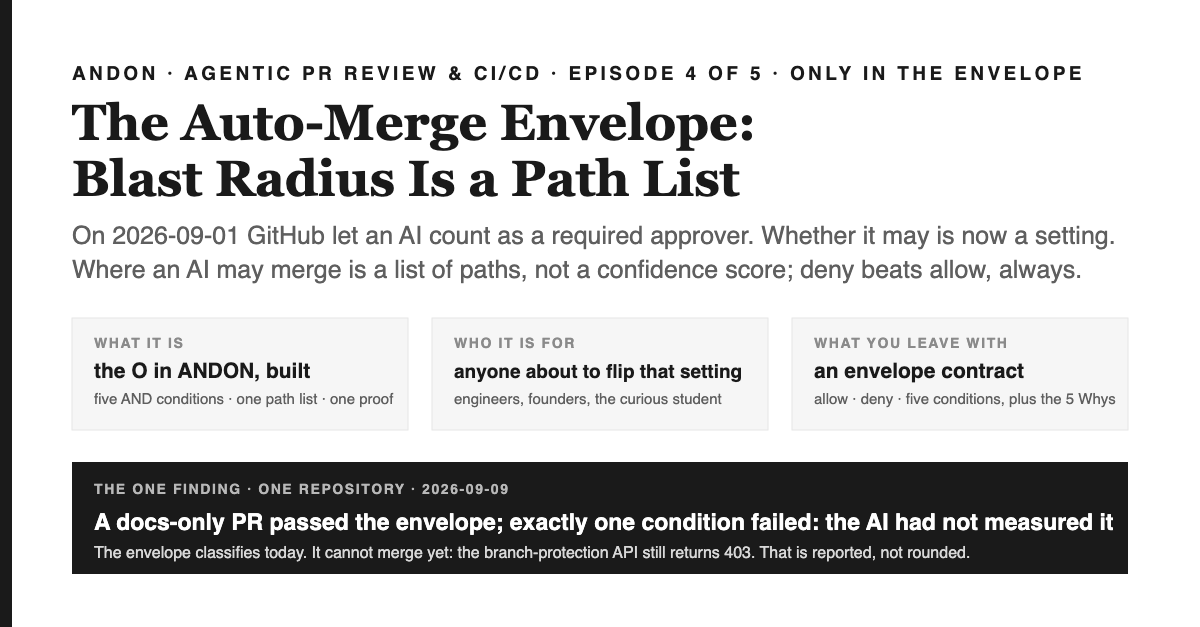
Revisión agéntica de PR y CI/CD, episodio 4. El 2026-09-01, GitHub lanzó una configuración bajo la cual una aprobación de Copilot puede contar para los requisitos de aprobación de un repositorio. Está desactivada por defecto, y el debate que abrió es sobre si la IA es lo suficientemente buena para aprobar. Esa es la pregunta equivocada. La pregunta es: ¿aprobar qué? Este episodio es la O de ANDON, solo dentro del envelope. Construye un envelope de fusión automática que es una lista de rutas en vez de un puntaje de confianza, con cinco condiciones que deben cumplirse todas a la vez, y reporta el día en que un PR real pasó el envelope, falló exactamente en una condición, y no pudo fusionarse de todos modos porque la API de protección de rama devolvió 403.
Resumen en 1 minuto — lo que te llevas
Qué es esto. Episodio 4 de ANDON, una serie de cinco partes sobre revisión agéntica de PR y CI/CD. Este es la regla solo dentro del perímetro, implementado en un repositorio real como un perímetro de fusión automática: una lista de rutas permitidas y otra de rutas denegadas, cinco condiciones que deben cumplirse todas a la vez antes de que un bot pueda aprobar y fusionar, dos compuertas que verifican quién hizo el cambio y qué tan grande es, y el estado honesto de lo único que aún falta.
Por qué importa. Para un ingeniero: el botón de fusión se ha movido. Ahora una IA del proveedor puede aprobar, el mismo agente resolverá por ti los comentarios de revisión y los errores de validación, y la única decisión de diseño que queda es la configuración: dónde, exactamente, se permite eso. Para un fundador: Stripe integra más de mil PRs generados por agentes cada semana con revisión humana; ahora la cola de integración, no el revisor, es el cuello de botella. Para un estudiante: la idea más antigua de esta serie, un límite escrito, aplicado al botón más nuevo.
Qué puedes hacer después de leer. Escribe el perímetro como una lista de rutas en datos, con deny ganando sobre allow. Haz que la fusión automática sea la conjunción de cinco verificaciones, y enumera cada condición fallida en vez de solo la primera. Rechaza sign-offs de bots en el trailer del commit. Y reporta el estado de tu protección de rama tal cual está, porque un perímetro que clasifica aún no es un perímetro que fusiona.
ANDON — la espina de la serie
- A · Assess — La inundación de PRs se mide, no se siente episodio 1
- N · Nunca silenciosa — Jidoka para repositorios episodio 2
- D · Data, not prose — La regla que no puede desviarse episodio 3
- O · Solo en el perímetro — El radio de impacto es una lista de rutas este episodio
- N · Prueba negativa — Una compuerta solo se instala después de haber marcado error a propósito episodio 5
Qué cubre este episodio, y por qué el perímetro de fusión automática va en cuarto lugar
Los episodios 1 al 3 construyeron las piezas que deciden: la compuerta automática que no opina, el tercer estado que indica cuando una compuerta no pudo ejecutarse, y el archivo de reglas del que se deriva todo lo demás. Este episodio trata sobre la única acción que esas piezas ahora pueden tomar por sí solas: fusionar. Va en cuarto lugar porque la acción solo es segura cuando las tres reglas anteriores se cumplen; un perímetro dibujado alrededor de una compuerta binaria con reglas en prosa es un agujero.
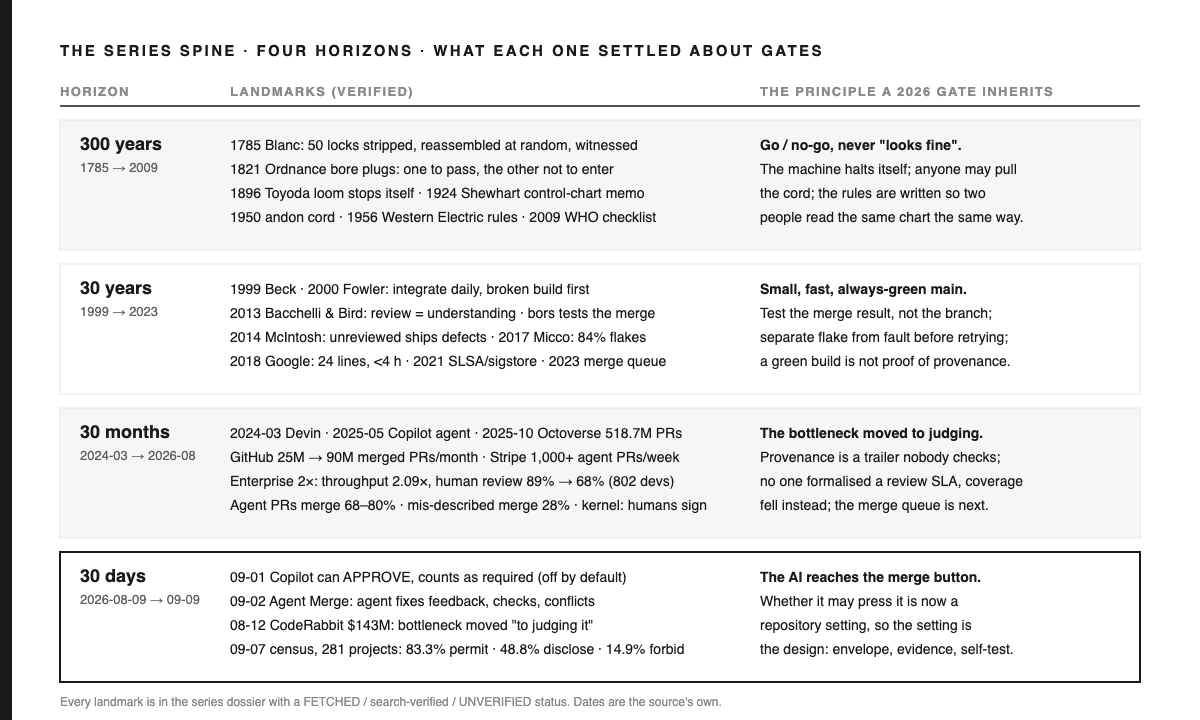
Los treinta días previos a este episodio movieron el botón. El 2026-09-01 GitHub anunció que una aprobación de revisión de código por Copilot puede contar para las reglas de aprobación requerida, desactivado por defecto y configurable por empresa, organización o repositorio, descartado en nuevos pushes igual que una aprobación humana, y con una frase que importa: "An approval assessment alone does not count toward merge requirements." (Traducción: Una evaluación de aprobación por sí sola no cuenta para los requisitos de integración.) [1] Tres días después, las notas de lanzamiento semanales describieron el siguiente paso: "Agent Merge is now in public preview and gets your pull request ready to merge by resolving review feedback, failed checks, and merge conflicts." (Traducción: "Agent Merge ya está en vista previa pública y deja tu pull request listo para integrarse resolviendo comentarios de revisión, verificaciones fallidas y conflictos de integración.") [2] Stripe ya había informado, en febrero, que "Over a thousand pull requests merged each week at Stripe are completely minion-produced, and while they're human-reviewed, they contain no human-written code." (Traducción: "Más de mil pull requests que se integran cada semana en Stripe son producidos completamente por minions, y aunque los revisa una persona, no contienen código escrito por humanos.") [3] Y el informe de merge queue de 2026 encontró que los PRs asistidos por IA, el 14.4 por ciento de los merges privados en su muestra, "broke main half as often, even after controlling for PR size and repository." (Traducción: "rompieron main la mitad de veces, incluso controlando por tamaño del PR y repositorio.") [4]
Así que el argumento de que "la IA no es lo suficientemente buena para integrar" está perdiendo ante la evidencia, y el argumento "la IA es lo suficientemente buena" está mal planteado. Ser "buena" es un puntaje de confianza, y un puntaje de confianza no te dice qué pasa cuando se equivoca. El radio de impacto sí. La regla de este episodio: dónde puede integrar un bot es una lista de rutas, y esa lista es el diseño.
La versión a 30 años: prueba el resultado de la integración, luego serializa la puerta
La genealogía de la integración automática segura es una historia de ir acotando qué significa "integrar". En 2013, el bot bors del proyecto Rust convirtió el resultado de la integración en lo que se prueba, en una frase de una descripción de 2015: "Homu will take the pull request, merge it with master into a new branch, and submit that branch to a testing backend." (Traducción: "Homu tomará el pull request, lo integrará con master en una nueva rama y enviará esa rama a un backend de pruebas.") [5] Un PR en verde no es lo mismo que un main en verde, y bors fue el primer reconocimiento ampliamente copiado de eso. En julio de 2023 GitHub lanzó su merge queue de forma general, describiendo el objetivo como "ensuring the branch is never broken by incompatible changes." (Traducción: "asegurar que la rama nunca se rompa por cambios incompatibles.") [6] El commit queue de Chromium añadió la regla de reintento que todo proyecto grande termina adoptando, expresada con una honestidad poco común en su documentación: "If the retry succeeds, then the failure is ignored." (Traducción: "Si el reintento tiene éxito, entonces se ignora la falla.") [7] Y para julio de 2026, la observación de que el revisor ya no era el cuello de botella tenía nombre: "The constraint didn't disappear. It moved downstream, to the narrowest pipe in the system: the serialized path between 'approved' and 'on main.'" (Traducción: "La restricción no desapareció. Se movió aguas abajo, al tubo más angosto del sistema: el camino serializado entre 'aprobado' y 'en main'.") [8]
Hay dos hilos más que importan para el perímetro. La regla del kernel de Linux para asistentes de código es la declaración más clara en cualquier parte sobre la línea entre la salida de una máquina y la responsabilidad humana: "AI agents MUST NOT add Signed-off-by tags. Only humans can legally certify the Developer Certificate of Origin (DCO)." (Traducción: "Los agentes de IA NO DEBEN agregar etiquetas Signed-off-by. Solo los humanos pueden certificar legalmente el Developer Certificate of Origin (DCO).") [9] El kernel pide la misma declaración como un trailer assisted-by; la Apache Software Foundation lo llama generated-by token en el mensaje de commit [10]. Y el censo de 2026 sobre políticas de IA en los dos mil repositorios principales encontró que el 83.3% permite el uso de IA, el 48.8% exige su divulgación y el 14.9% lo prohíbe [11]. El censo registra quién puede escribir; no registra dónde puede aterrizar un bot, y de eso trata este episodio.
La imagen de la cocina del episodio 1 tiene un nombre para esto. La estación fría. Ensaladas, salsas, los platos pequeños: el sous-chef los prueba y los manda sin llamar al chef, porque si uno sale mal el costo es un plato. La línea caliente nunca funciona así. Nada que salga de la parrilla se va sin el chef, por muy bueno que sea el sous-chef, porque el costo de un plato mal ahí es la noche entera. El perímetro es la lista de lo que la estación fría puede mandar, y está escrita en la pared, no en la confianza del sous-chef.
| Cocina | Repositorio |
|---|---|
| La lista de la estación fría: qué platos pueden salir sin que el chef los revise | La lista de permitidos: docs, planes, pruebas, datos de casos, archivos Markdown y de especificación |
| Todo lo que haya pasado por la parrilla va directo al chef, incluso una simple guarnición | La lista de denegados, que siempre tiene prioridad: workflows, scripts, código de aplicación, migraciones, las guías del agente |
| El sous-chef debe haberlo probado, no haber encontrado nada y no tener ninguna duda para el chef | Condiciones 3 a 5: IA evaluada con veredicto de integración, cero hallazgos citados, cero elementos exclusivos para humanos |
| El pase está cerrado esta noche; los platos están listos pero nadie puede enviarlos | La protección de ramas devuelve 403 en este plan: la envolvente clasifica, pero el paso de integración nunca se ha ejecutado |
La construcción: cinco condiciones, dos compuertas y el estado de la puerta
1. La envolvente es datos, y deny prevalece
La envolvente vive en el mismo archivo de reglas que el episodio 3, bajo su propia clave: una lista de prefijos de ruta permitidos, una lista de sufijos permitidos y una lista de prefijos denegados. Permitidos: los directorios docs y plan, la biblioteca de casos y su carpeta de intake, el directorio de configuración de agentes, el directorio covenant, los árboles de pruebas backend y frontend, y cualquier archivo Markdown o de test-spec por sufijo. Denegados: todo el árbol de configuración de GitHub incluyendo los workflows, el directorio scripts, el Makefile, los árboles de aplicación backend y migraciones, los manifiestos de dependencias, el frontend source, el eval runner y las dos guías de agentes. La comprobación es una sola función: si algún prefijo denegado coincide, el archivo queda fuera; si no, está dentro si coincide un prefijo o sufijo permitido; si no, queda fuera. Deny se evalúa primero y no necesita modelo. Un PR con un solo archivo fuera queda fuera.
La razón de que la lista de denegados sea tan larga como la de permitidos, y de que el directorio scripts esté ahí, es el punto de la serie: las compuertas mismas son el código de mayor radio de impacto en el repositorio. Cambiar una compuerta es cambiar lo que cualquier PR futuro puede modificar. Nadie salvo un humano puede aprobar uno.
2. Cinco condiciones, todas a la vez, cada fallo listado
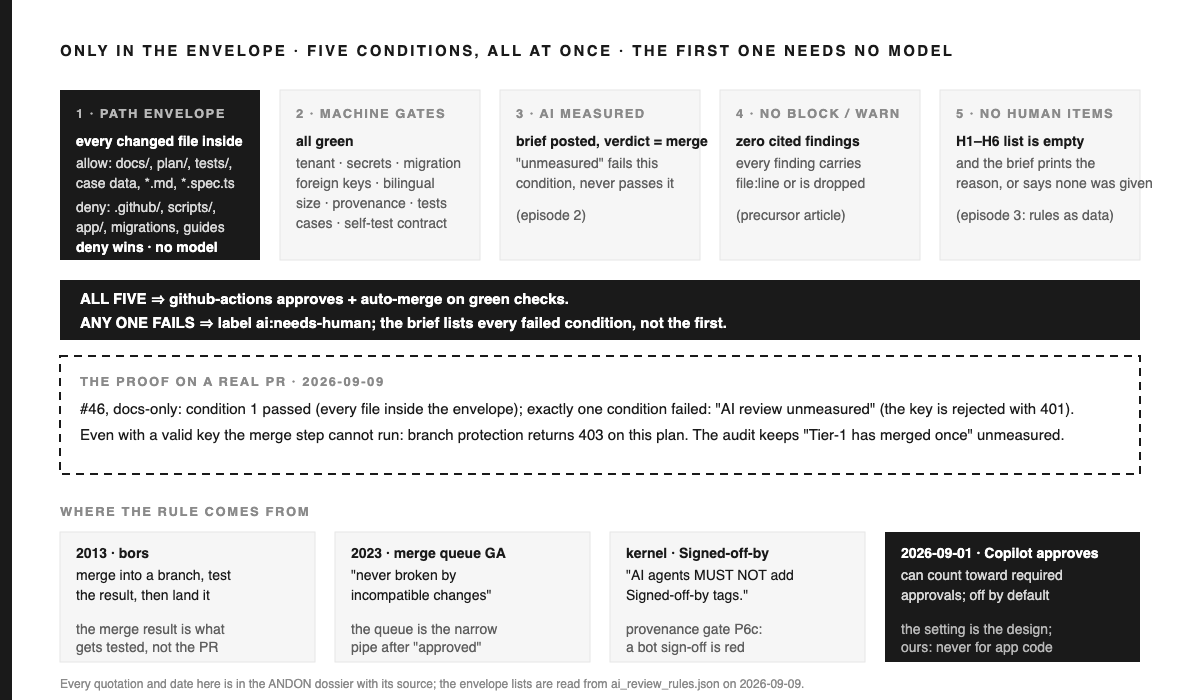
Un PR es de nivel 1 (Tier-1), es decir, el bot puede aprobarlo y abrir la integración automática, solo cuando se cumplen las cinco condiciones a la vez: cada archivo modificado está dentro de la envolvente; todas las compuertas automáticas están en verde; la revisión de IA realmente se ejecutó y su veredicto es "merge"; el resumen lleva cero hallazgos en severidad block o warn; y la lista de preguntas solo para humanos está vacía, con el resumen imprimiendo la razón del modelo para la lista vacía o diciendo que no se dio ninguna. El clasificador no se detiene en el primer fallo. Devuelve todos, y el resumen los imprime bajo el encabezado "condiciones no cumplidas". Es una decisión de diseño pequeña con un efecto grande: un autor de PR que lee "fuera de la envolvente, y la IA no fue evaluada, y una compuerta está en rojo" arregla tres cosas, mientras que uno que lee solo "fuera de la envolvente" arregla una y vuelve dos veces.
Cuando se cumplen las cinco, la identidad del workflow aprueba el PR con un comentario diciendo que lo hace en nombre de los code owners para un cambio de bajo riesgo, y abre la integración automática para que el PR se integre cuando los checks requeridos estén en verde. Si falla cualquiera de los pasos, el texto del fallo va al resumen: la configuración del repositorio que debe permitir aprobaciones de workflows, o los prerrequisitos de plan y protección para la integración automática. El bot nunca aprueba nada fuera de la envolvente, por muy buena que haya sido su revisión. El motivo del artículo precursor sigue vigente: un revisor IA cuya aprobación es condición de integración se convierte en algo contra lo que la gente optimiza [12].
3. Dos compuertas de las que depende la envolvente: quién lo escribió y qué tan grande es
Debajo de la envolvente hay dos compuertas de la especificación flood. La compuerta de procedencia tiene tres partes. Todo commit que lleve un marcador de agente en sus trailers debe llevar también un marcador de traza, un enlace de sesión o una línea assisted-by, para que el trabajo del agente pueda rastrearse. Todo PR cuyos commits sean asistidos por agente debe llevar una sección de verificación en su cuerpo, con la evidencia pegada, y, según el episodio 2, un evento de push sin cuerpo es "unmeasured" en vez de fallo. Y ningún commit puede llevar un sign-off a nombre de un bot, que es la regla del kernel hecha mecánica: el sign-off es un acto legal humano, y un trailer con dirección de bot es rojo.
La compuerta de tamaño lee el archivo de umbrales del episodio 3: warn en 400 líneas efectivas, block en 3,000 líneas o 60 archivos, y block para un PR asistido por agente en 1,500. El límite inferior para agentes no es un juicio sobre agentes. Es un juicio sobre revisores: el registro de treinta meses dice que los PR de agente que no se integran tienden a ser los grandes [13], y pedirle a un humano que revise 1,500 líneas escritas por agente es pedirle hacer lo que los datos de revisión de 2006, con su ventana de 200 a 400 líneas, dicen que no se puede hacer bien [14].
La prueba, y la puerta que sigue cerrada
El 2026-09-09 la envolvente se probó en el único tipo de PR para el que está pensada: un cambio solo de docs, el registro de decisión del builder-loop: cinco archivos Markdown, dos bajo el directorio docs más el par de README y el changelog, todos dentro de la envolvente por prefijo o sufijo. El resumen de ese PR reportó la clasificación de tier con exactamente una condición incumplida: "AI review unmeasured". La envolvente de rutas había pasado; las compuertas estaban en verde; la IA no corrió porque la clave del repositorio seguía siendo rechazada con un 401. Ese es el resultado correcto, y es la primera evidencia práctica de que la condición 1 funciona en un diff real y que el clasificador reporta el fallo restante en vez de un genérico "needs human".
La mitad honesta del hallazgo es lo que habría pasado con una clave válida. Nada. El repositorio es privado bajo un plan en el que el endpoint de branch-protection devuelve un 403 con el mensaje "Upgrade to GitHub Pro or make this repository public", la configuración de integración automática se lee como false, y el paso de aprobar e integrar nunca se ha ejecutado. Al día de escribir esto, el plan del propietario no se lee como Pro en el token que usa este repositorio, y la serie no va a describir un paso como funcional solo porque cambió una página de facturación. La auditoría de bucle del episodio 2 lleva el criterio "Tier-1 ha integrado una vez dentro de la envolvente" y lo mantiene en "unmeasured", junto a "la IA ha evaluado un PR". Ambos se pondrán en verde con evidencia y no antes. El script que aplica la protección de ramas falla cerrado con la URL de upgrade, así que el día que el plan llegue al repositorio, un solo comando instala la puerta.
Cinco porqués: por qué el "envelope" es una lista de rutas y no una puntuación de confianza
| # | ¿Por qué? | Porque | Evidencia |
|---|---|---|---|
| 1 | ¿Por qué no dejar que una IA con suficiente confianza apruebe cualquier revisión? | Porque la confianza solo mide qué tan probable es que la revisión sea correcta, y la decisión de integración necesita saber qué pasa cuando está equivocada; son cosas distintas. | La propia regla de GitHub de que "An approval assessment alone does not count toward merge requirements." (Traducción: Una evaluación de aprobación por sí sola no cuenta para los requisitos de integración)1] |
| 2 | ¿Por qué "lo que pasa cuando está mal" depende de las rutas? | Porque en un repositorio, el costo de una integración errónea lo determina lo que el cambio puede alcanzar: una página de docs equivocada se corrige, una migración equivocada cuesta los datos, una compuerta mal puesta afecta todos los PR futuros. | La lista de denegados incluye las propias compuertas; cambiar una compuerta cambia lo que todos los PR posteriores pueden hacer |
| 3 | ¿Por qué debe ganar deny sobre allow? | Porque un PR es una sola unidad y entra completo; un solo archivo en la línea caliente convierte todo el plato en plato de línea caliente, y evaluar deny primero permite que la lista de allow sea generosa sin ser peligrosa. | La función del envelope revisa los prefijos de deny antes que los prefijos y sufijos de allow |
| 4 | ¿Por qué cinco condiciones y no solo el envelope? | Porque el envelope limita el costo de una integración errónea; las otras cuatro limitan la probabilidad. bors enseñó que un PR en verde no es un main en verde, y el episodio 2 enseñó que "no pudo ejecutarse" no es lo mismo que "no encontró nada". | [5, 6]; la condición 3 falla en "unmeasured" |
| 5 | ¿Por qué reportar el 403 en vez de esperar a publicar hasta que se abra la puerta? | Porque una serie sobre nunca redondear no puede redondear su propio ejemplo trabajado; la clasificación del envelope es evidencia, el paso de integración aún no lo es, y el "within limits" de Shewhart aplica tanto a afirmaciones como a piezas [15]. | La fila P6 de la auditoría de bucles está en UNMEASURED; el dossier registra el 403 y el flag de integración automática en falso ese día |
La raíz, en una frase: la seguridad del botón de integración depende de lo que puede alcanzar, y lo que puede alcanzar es una lista que puedes leer, comparar y negar, cosa que una probabilidad no es.
Constrúyelo en 30 minutos: el contrato del envelope
Treinta minutos es el presupuesto del contrato para quien lo copie; no es un tiempo que yo haya medido. El envelope y el clasificador tomaron una tarde; la compuerta de procedencia, una mañana; la prueba fue un PR que ya existía.
| Elemento | Especificación |
|---|---|
| El sobre de rutas | En el archivo de reglas:allow_prefixes, allow_suffixes, deny_prefixes. Primero se evalúa la lista de denegados. Se deniegan las compuertas, los flujos de trabajo, el código de aplicación, las migraciones, los manifiestos de dependencias y las guías de agentes. Si hay un solo archivo fuera ⇒ el PR queda fuera. |
| Cinco condiciones | dentro del sobre ∧ todas las compuertas automáticas en verde ∧ IA evaluada con veredicto "merge" ∧ cero hallazgos en nivel bloquear/advertir ∧ cero ítems solo-humanos, y el resumen imprime el motivo del modelo para la lista vacía o indica que no se dio ninguno. El clasificador devuelve todas las condiciones fallidas. |
| Acción | Si se cumplen las cinco ⇒ la identidad del workflow aprueba con un comentario que nombra la regla, y luego habilita el auto-merge. Cualquier fallo de la acción se escribe en el resumen junto con el ajuste o plan que requiere. |
| Compuerta de procedencia | Marcador de agente ⇒ se requiere marcador de traza; PR asistido por agente ⇒ sección de verificación en el cuerpo (sin cuerpo ⇒ no medido); sign-off de bot ⇒ rojo. |
| Compuerta de tamaño | Desde el archivo de umbrales: advertencia en 400, bloqueo en 3,000 líneas o 60 archivos, bloqueo asistido por agente en 1,500; las líneas efectivas excluyen archivos generados. |
| Estado de la puerta | La protección de rama y el auto-merge se leen de la API y se reportan en la auditoría tal cual; el script de protección falla cerrado con la URL de actualización hasta que el plan esté activo. |
| Ausentes a propósito | Sin umbral de confianza; sin "la IA puede aprobar código de aplicación con N revisores"; sin lista de excepciones. Cada uno es una forma de que la línea caliente salga sin el chef. |
# The envelope is one function; deny first, no model.
def in_envelope(path, env):
    if any(path.startswith(d) for d in env["deny_prefixes"]):  return False
    return any(path.startswith(a) for a in env["allow_prefixes"]) or \
           any(path.endswith(s)   for s in env["allow_suffixes"])

# Tier-1 is a conjunction; every failed condition is returned, not the first.
def classify_tier(brief, env):
    reasons = []
    if any(not in_envelope(f, env) for f in brief.files): reasons.append("outside the envelope")
    if any(not g.ok for g in brief.gates):                 reasons.append("a machine gate is red")
    if not brief.measured:                                 reasons.append("AI review unmeasured")
    else:
        if brief.review.needs_human:                       reasons.append("human-only items present")
        if brief.review.hot_findings:                      reasons.append("block/warn findings present")
        if brief.review.verdict != "merge":                reasons.append("AI verdict is not merge")
    return ("auto" if not reasons else "human"), reasons
Misma historia, cinco salidas
| Lector | La única decisión | La única acción |
|---|---|---|
| Estudiante | "Suficientemente bueno" y "suficientemente seguro" son preguntas distintas. | Toma cualquier acción automatizada en la que confíes y anota en qué rutas se le permite actuar, como una lista. |
| Ingeniero | Primero niega, luego permite; cinco condiciones, y cada fallo se reporta. | Agrega la envolvente (envelope) a tu archivo de reglas y haz que el paso de aprobación de tu bot la consulte antes de consultar el modelo. |
| Fundador | Ahora el cuello de botella es la cola de integración, no el revisor. | Decide esta semana en qué directorios puede aterrizar un bot sin intervención humana, y anota la razón junto a cada uno. |
| Ejecutivo | La configuración es el diseño. | Pregunta quién puede activar la opción de aprobación por IA en tu organización y qué lista de rutas la restringe una vez activada. |
| Inversionista | Un equipo que reporta su propio 403 también reportará sus números. | Pídele a un equipo que te muestre el PR donde se les negó la integración automática, y por qué. |
Patrones, antipatrones y el primer principio
Patrones que se mantuvieron. La envolvente como dato, primero niega. Una conjunción de condiciones, todas devueltas. Aprobación por la identidad del workflow con un comentario que nombra la regla. Procedencia como tres chequeos mecánicos. Límites de tamaño desde un archivo que cita su fundamento. El estado de la puerta leído desde la API y reportado como no medido hasta que se haya abierto al menos una vez.
Antipatrones que esto reemplazó. "La IA puede aprobar si está segura." Un bot que se detiene en la primera condición no cumplida. Trailers de agente que nadie revisa. Un sign-off con la dirección de un bot. Una nota de lanzamiento que dice que la integración automática funciona porque se compró el plan.
El mecanismo, nombrado. La envolvente limita el costo de una integración errónea y las otras cuatro condiciones acotan su probabilidad; el producto de ambos es el riesgo, y solo el primer factor está bajo control directo del repositorio, así que es el que se escribe como lista.
El primer principio, en una frase. Deja que la máquina actúe donde un error sea barato de revertir, y define “barato” como un conjunto de rutas, no como una corazonada.
Misión de realidad
El episodio 3 prometió que para el episodio 4 la envolvente se habría probado contra un PR real solo de documentación, con el estado de protección de rama reportado honestamente. Ambos están hechos: el PR solo de docs pasó la envolvente y falló en una condición, y la puerta está en 403. Para el episodio 5, cada compuerta del repositorio habrá demostrado poder ponerse en rojo con su propio autotest; el PR de prueba negativa del artículo precursor habrá producido la primera observación medida del revisor o seguirá esperando la clave, y el artículo dirá cuál.
Lee a continuación
Episodio 4 de ANDON · Revisión de PR agéntica y CI/CD. Cada número está acotado donde aparece; la cocina es un modelo, no una medición. El envelope, el clasificador, las dos compuertas y el 403 existen en un repositorio privado; sus formas se reproducen en el contrato para que nada dependa del acceso a él. El dossier de cuatro horizontes citado en este episodio está registrado en el directorio de planes del portafolio.
Referencias
- GitHub Changelog, Copilot code review can now approve pull requests, 2026-09-01. github.blog
- GitHub Changelog, lanzamientos semanales para 2026-08-31, publicado el 2026-09-04. github.blog
- Stripe, Minions, 2026-02-09. stripe.dev
- Mergify, Estado de las merge queues 2026, publicado el 2026-07-27. mergify.com
- Wilson, Rust infrastructure can be your infrastructure, 2015-03-17. huonw.github.io
- GitHub, La cola de integración de pull requests ya está disponible de forma general, 2023-07-12. github.blog
- Documentación de Commit Queue de Chromium.chromium.googlesource.com
- Pan,La cola de integración es el nuevo cuello de botella, 2026-07-02. tianpan.co
- Documentación del kernel de Linux,Uso de asistentes de codificación con IA. docs.kernel.org
- Apache Software Foundation,Guía sobre herramientas generativas. apache.org
- Hora, Robbes, Zacchiroli,"We Permit the Use of AI, but […]", arXiv:2609.07542, 2026-09-07.arxiv.org
- Paul Jialiang Wu,Revisión de PR con IA que no puede mentir, 2026-09-08. futuremake.io
- Ehsani et al.,¿Dónde fallan los agentes de codificación con IA?, arXiv:2601.15195, 2026-01-21.arxiv.org
- SmartBear, Mejores prácticas para la revisión de código entre pares (estudio de Cisco, 2006). smartbear.com (fuente del proveedor; interés señalado por Rigby y Bird)
- Shewhart, Control económico de la calidad del producto manufacturado, Van Nostrand, 1931 (escaneo en archive.org). archive.org